Una falla de OAuth en el SDK de MCP permitía robar cuentas

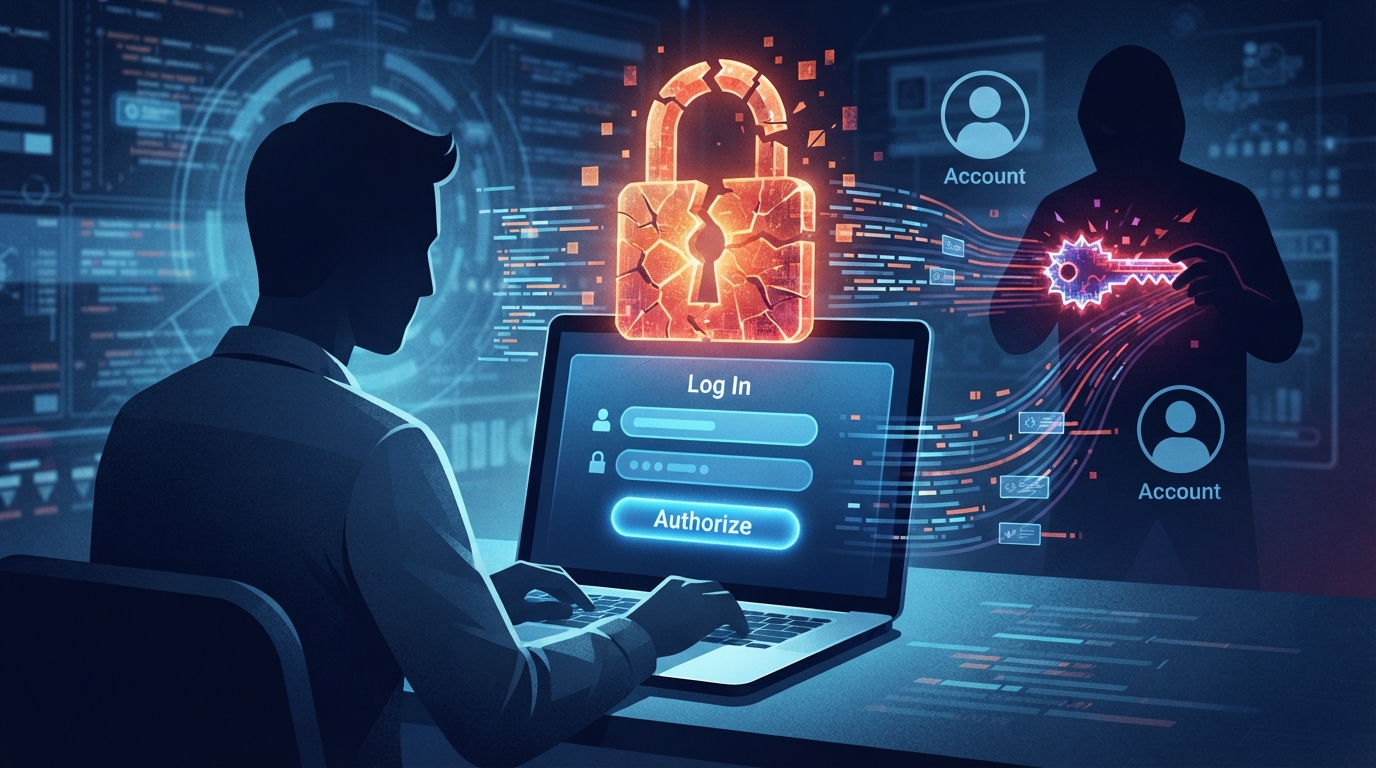
El SDK oficial de Python para servidores MCP tenía una vulnerabilidad de severidad alta que permitía robar credenciales y tomar control de cuentas completas. La falla estaba en el descubrimiento de OAuth: ante una respuesta 404, el cliente caía en un modo inseguro que un servidor malicioso podía aprovechar. Ya está parcheada.
Cómo funcionaba el ataque
MCP es el protocolo que usan los agentes de inteligencia artificial para conectarse a herramientas externas: Google Workspace, Slack, bases de datos, sistemas internos. El SDK de Python es la librería oficial para construir esas conexiones.
El problema estaba en el proceso de autorización. Cuando el cliente intentaba descubrir la configuración de OAuth y recibía un 404, en vez de detenerse recurría a un camino alternativo sin las validaciones adecuadas. Un servidor malicioso podía provocar ese 404 a propósito y quedarse con las credenciales.
La consecuencia es la que hace grave el hallazgo: no se pierde el acceso a una integración puntual, se pierde la cuenta. Los investigadores de Cycode, que lo divulgaron, describieron escenarios que incluyen entornos con Microsoft Entra ID.
Por qué los servidores MCP son un riesgo distinto
Aquí conviene ser preciso, porque se confunde con facilidad. Un plugin de navegador mal hecho compromete el navegador. Un servidor MCP con OAuth comprometido entrega el token con el que su agente entra a su correo corporativo, su Drive y su base de datos.
Además, el patrón de adopción empeora el riesgo. Instalar uno de estos servidores es clonar un repositorio y correrlo, y en la práctica mucha gente lo hace con código de GitHub que nadie revisó. El protocolo es nuevo, el ecosistema crece rápido y todavía no hay costumbre de auditar lo que se conecta.
Qué significa para América Latina
Hay dos acciones concretas para esta semana. La primera es actualizar el SDK de Python de MCP en cualquier proyecto que lo use. La segunda, más importante y más olvidada: hacer el inventario de qué se conecta hoy a cuentas corporativas de Google o Microsoft, y quién lo instaló.
El inventario suele revelar la sorpresa. En equipos pequeños de la región es común que un desarrollador conecte una herramienta útil sin pasar por nadie, con su propia cuenta de trabajo. Eso no es mala fe; es que el proceso de aprobación no existe para esta categoría todavía.
Y conviene fijar una regla antes de necesitarla. Integraciones de terceros solo con cuentas de servicio de permisos mínimos, nunca con la cuenta personal de un empleado. Es una regla de tres líneas que evita que un repositorio cualquiera tenga acceso al correo de la empresa.
La parte buena de esta falla en los servidores MCP
La vulnerabilidad se encontró, se divulgó y se parchó. Ese es el ciclo que uno quiere ver en un protocolo joven, y significa que hay investigadores mirando esta superficie.
Sin embargo, el parche solo protege a quien actualiza. Y en la práctica, el software que corre en una máquina de desarrollo rara vez tiene a alguien pendiente de sus dependencias.
La conclusión práctica es aburrida y por eso se ignora, igual que siempre: actualizar, inventariar y limitar permisos. Ninguna de las tres cosas requiere comprar nada.
Sitio oficial:
Divulgación de Cycode
Reportado por: The Hacker News — GBHackers — Cyber Press
Lee también:
Cerca de 16.000 bases de datos de Supabase quedaron expuestas
Claude Opus 5 vulneró cuentas de empleados de OpenAI